
Холодный Bitcoin-кошелёк из старого Android: BQ-6035L Strike Power Max как офлайн-подписант

Старый телефон, который лежит в ящике, можно превратить в холодный кошелёк. Он никогда не выходит в сеть, хранит seed-фразу и подписывает транзакции через QR-коды. Ниже — что получилось с BQ-6035L Strike Power Max (Android 9, Unisoc SC9863A, 2 ГБ ОЗУ): что проверено, что удалено, как проверить и установить кошелёк MetroVault и какие у такого устройства ограничения.
Проверено в ноябре 2026 года на реальном телефоне, все команды и выводы взяты оттуда.
1. Как это работает
На телефоне стоит только приложение MetroVault, и в нём хранится seed-фраза. Транзакцию готовят на компьютере в программе-наблюдателе (watch-only кошелёк, например Sparrow Wallet). Она передаётся на телефон QR-кодом в формате PSBT (частично подписанная транзакция). Телефон показывает адрес и сумму, подписывает и возвращает подписанную транзакцию тоже QR-кодом. Компьютер отправляет её в сеть.
Ключи не покидают телефон. Кабель, Wi-Fi и Bluetooth для обмена не нужны: единственный канал — камера и экран.
2. Почему штатный Android, а не прошивка
Другую систему на этот телефон поставить нельзя: fastboot в прошивке отключён, загрузчик заблокирован, портов Linux и LineageOS для Unisoc SC9863A нет. Подробно об устройстве и о том, что на него можно ставить, рассказано на странице раздела BQ Strike Power Max.
Для холодного кошелька это даже плюс:
- Заблокированный загрузчик и Verified Boot в состоянии
green: подменить систему незаметно труднее. - Чем меньше изменений, тем лучше: root, разблокировка и кастомные прошивки не нужны.
Обновлять систему телефону тоже не нужно. Всё, что ставится на телефон, скачивается и проверяется на компьютере, а на телефон попадает через adb install.
3. MetroVault: проверенные данные
| Параметр | Значение |
| Пакет | com.gorunjinian.metrovault |
| Версия на F-Droid | 4.0.0 (versionCode 9), добавлена 25.10.2026 |
| Требования | Android 8.0 и новее; ABI arm64-v8a, armeabi-v7a, x86, x86_64. BQ-6035L (Android 9, arm64) подходит |
| Лицензия | GPL-3.0-or-later, исходники: https://github.com/gorunjinian/MetroVault |
| Возможности | PSBT v0/v2 (BIP-174, BIP-370), анимированные QR BC-UR и BBQr, мультиподпись по дескрипторам |
| Хранение ключей | шифрование через Android Keystore, разблокировка биометрией. Про StrongBox в документации ничего не сказано |
SHA-256 сертификата подписи:
☯
Terminal:
⌕
≡
✕
1245554ceb17cea21e9912af7bf60d38d716f5884d4b3664e5338462cc76fd03
Отпечаток совпадает в двух официальных источниках: в инструкции metrovault.app/docs/device-setup и в README репозитория на GitHub. Сборки F-Droid воспроизводимые и подписаны тем же ключом разработчика, поэтому APK с F-Droid и из GitHub Releases должны давать одинаковый отпечаток.
Проверка скачанного APK на компьютере:
☯
Terminal:
⌕
≡
✕
apksigner verify --print-certs MetroVault-4.0.0-release.apk | grep SHA-256
Если отпечаток отличается хотя бы одним символом, APK не ставим.
4. Диагностика защиты телефона
Нужно выяснить, насколько надёжно телефон защищает ключи. Без аппаратного хранилища кошелёк тоже работает, но старый смартфон не равен современному аппаратному кошельку. Команды (только чтение, ничего не меняют):
☯
Terminal:
⌕
≡
✕
adb shell getprop ro.product.cpu.abi
adb shell getprop ro.boot.verifiedbootstate
adb shell getprop ro.boot.flash.locked
adb shell getprop ro.boot.vbmeta.device_state
adb shell getprop ro.crypto.state
adb shell getprop ro.crypto.type
adb shell getprop | grep -Ei 'keystore|keymaster|strongbox|tee|secure|gatekeeper'
adb shell service list | grep -Ei 'keystore|gatekeeper'
adb shell pm list features | grep -Ei 'strongbox|keystore|hardware_keystore'
Результаты на BQ-6035L
| Критерий | Результат | Данные |
| Совместимость с MetroVault | ✅ | Android 9, arm64-v8a |
| Verified Boot / загрузчик | ✅ | verifiedbootstate=green, flash.locked=1, vbmeta.device_state=locked, veritymode=enforcing |
| Сборка | ✅ пользовательская | ro.secure=1, ro.debuggable=0, ro.adb.secure=1, SELinux Enforcing |
Шифрование /data | ✅ пофайловое (FBE) | ro.crypto.state=encrypted, ro.crypto.type=file, имена файлов aes-256-cts |
| Keymaster в TEE | ✅ Trusty | ro.hardware.keystore=sprdtrusty, HAL keymaster@3.0, библиотека keystore.sprdtrusty.so («Trusty Keymaster HAL»), устройство /dev/trusty-ipc-dev0 |
| Gatekeeper (проверка PIN) в TEE | ✅ Trusty | HAL gatekeeper@1.0, библиотека gatekeeper.default.so содержит «Trusty GateKeeper HAL», а не программную реализацию AOSP |
| StrongBox (отдельный защищённый чип) | ❌ нет | в pm list features нет android.hardware.strongbox_keystore |
| Патч безопасности | ⚠ устарел | 2019-06-05, прошивка BQ-6035L_V08_201907032206, обновлений нет |
| Радиомодули | ⚠ есть всё | Wi-Fi, Wi-Fi Direct, Bluetooth/BLE, NFC; сканер отпечатков есть |
Вывод: для старого бюджетного телефона защита неплохая. Ключи MetroVault шифруются ключом из Keymaster, который работает в доверенной среде Trusty, а не в Android. PIN-код проверяет Gatekeeper в той же среде, поэтому перебрать его из взломанного Android быстро не получится. Отдельного защищённого чипа (StrongBox), как в Pixel 3 и новее или в аппаратных кошельках, нет: у TEE и Android общий процессор, и против атак на сам процессор и прошивку TrustOS 2019 года защиты нет.
Точно узнать уровень защиты ключей (TEE или программный) можно приложением аттестации ключей, например Key Attestation из F-Droid. Отладочная оболочка
adbэтого не покажет: SELinux не пускает её к HAL Keymaster. Ставить его на подписант мы не будем, иначе там окажется лишнее приложение. Если понадобится, проверку можно сделать до установки MetroVault и потом удалить приложение.
5. Подготовка телефона
Шаги по официальной инструкции MetroVault (metrovault.app/docs/device-setup).
5.1. Сброс и офлайн-режим
- Сохранить нужные данные и удалить с телефона аккаунт Google («Настройки → Аккаунты → Google → Удалить»). Иначе после сброса включится защита FRP и попросит пароль от аккаунта.
- Вынуть SIM-карты и карту памяти.
- Сбросить телефон: «Настройки → Система → Дополнительно → Сброс настроек → Удалить все данные».
- Пройти первичную настройку без Wi-Fi и без аккаунта Google.
- Включить режим полёта, выключить Wi-Fi, Bluetooth, NFC, фоновый поиск Wi-Fi и Bluetooth («Настройки → Местоположение → Поиск»), геолокацию.
- Включить «Для разработчиков» (7 нажатий на номер сборки) и «Отладку по USB»: она понадобится для удаления лишнего и установки кошелька.
Проверить офлайн-режим через adb:
☯
Terminal:
⌕
≡
✕
adb shell settings get global airplane_mode_on   # 1
adb shell settings get global wifi_on            # 0
adb shell settings get global bluetooth_on       # 0
adb shell dumpsys nfc | grep mState              # off (выключить: adb shell svc nfc disable)
После сброса BQ включает Wi-Fi сам, хотя к сети не подключается. Проверяйте каждый раз.
5.2. Удаление лишних приложений
Команда pm uninstall --user 0 убирает приложение только для пользователя телефона. Сам APK остаётся в /system, удалить его без root нельзя, но приложение не запускается и не видно. Вернуть приложение можно так:
☯
Terminal:
⌕
≡
✕
adb shell cmd package install-existing <пакет>
Удалено 29 пакетов (было 173, стало 145). Не забудьте про пакеты com.android.*: Chrome и Play Store прячутся среди них.
| Группа | Пакеты |
Реклама и игры от производителя (/system/vital-app) | ru.givealife, com.allgoritm.youla, ru.mail.portal, ru.auto.ara, com.gameloft.android.GloftDBMF, …GloftDUMP, …GloftMBCF, …GloftR19F, com.my.games.vendorapp |
| Витрина и «электронная гарантия» BQ | ru.appspress.showcase, ru.appspress.android.eguarantee.bq |
| Яндекс и AR | com.yandex.browser, ru.yandex.searchplugin, com.usens.usensar |
| Обновлятель Adups FOTA | com.adups.fota. Adups известен тем, что сливал данные с телефонов, а обновлений для этой модели всё равно нет |
| Приложения Google | Документы, Карты, Фото, Duo, Gmail, YouTube, Фильмы, Музыка, Keep, Google-поиск, Отзывы, восстановление из облака (apps.restore) |
| Браузер и магазин | com.android.chrome, com.android.vending (Play Store, вместе с ним пропало уведомление Play Protect) |
Что оставлено намеренно: Google Play Services и GSF (без них может сломаться мастер первичной настройки), WebView, установщик пакетов, клавиатура Gboard, драйверы сканера отпечатков (chipsailing.fingerprint, com.cs.fingerprint) и системные плагины Unisoc (plugin.sprd.*, addon.sprd.*). Сетевые службы Google без сети и аккаунта ничего не передают.
6. Проверка и установка MetroVault
APK скачиваем на компьютере из двух независимых источников:
☯
Terminal:
⌕
≡
✕
gh release download v4.0.0 -R gorunjinian/MetroVault -p 'MetroVault-4.0.0-release.apk'
curl -LO https://f-droid.org/repo/com.gorunjinian.metrovault_9.apk
sha256sum *.apk
Оба файла совпадают байт в байт (SHA-256 a0ff074ad8c8b031f8509ace1124b6803dc29c3ec7f2991bef75c9b876a1d2bd, 3 227 227 байт). Значит, сборка F-Droid действительно воспроизводимая и идентична релизу разработчика.
Проверка подписи (apksigner из Android SDK build-tools 35.0.0):
☯
Terminal:
⌕
≡
✕
$ apksigner verify --verbose --print-certs MetroVault-4.0.0-release.apk
Verifies
Verified using v2 scheme (APK Signature Scheme v2): true
Number of signers: 1
Signer #1 certificate DN: C=LB, ST=Lebanon, L=Beirut, CN=Gorun Jinian
Signer #1 certificate SHA-256 digest: 1245554ceb17cea21e9912af7bf60d38d716f5884d4b3664e5338462cc76fd03
Signer #1 key algorithm: RSA
Signer #1 key size (bits): 2048
Отпечаток совпадает с официальным (раздел 3).
keytool -printcert -jarfileдля этого APK ничего не выводит: файл подписан только схемой v2, без старой подписи JAR (v1), аkeytoolвидит только v1. Проверять нужно черезapksigner.
Установка и проверка разрешений:
☯
Terminal:
⌕
≡
✕
$ adb install MetroVault-4.0.0-release.apk
Success
$ adb shell dumpsys package com.gorunjinian.metrovault
    versionCode=9 minSdk=26 targetSdk=37
    requested permissions:
      android.permission.CAMERA
      android.permission.USE_BIOMETRIC
      android.permission.USE_FINGERPRINT
MetroVault не запрашивает разрешение INTERNET: даже при включённой сети приложение не может ничего никуда отправить. Нужны только камера (сканировать QR) и биометрия (разблокировка отпечатком).
7. Как выглядит готовый телефон
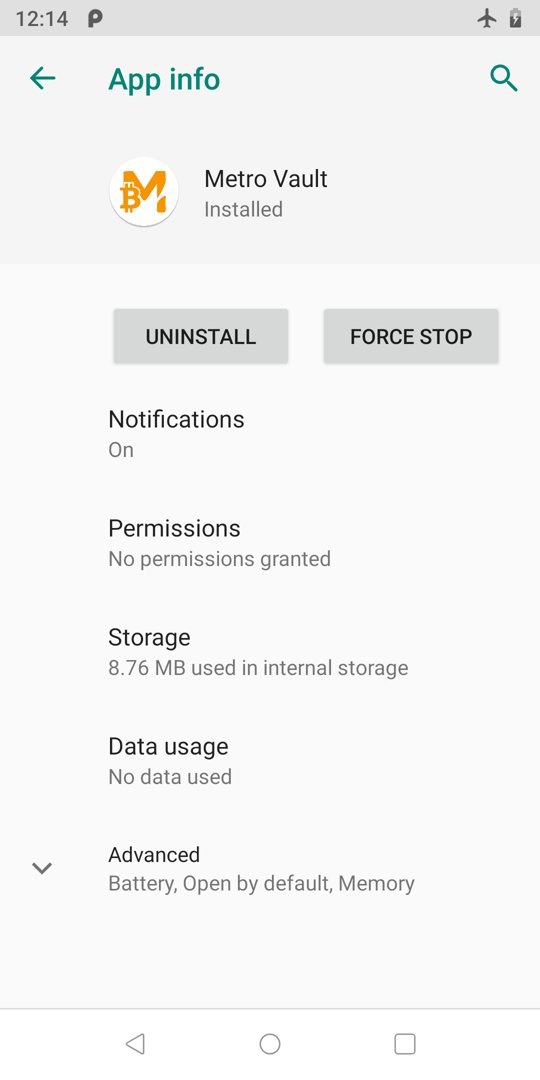
Снимков экрана самого MetroVault здесь нет, и это правильно. Приложение ставит на окно флаг FLAG_SECURE, и Android отказывается делать скриншот: adb exec-out screencap -p возвращает пустой файл. Ни скриншоты, ни запись экрана, ни превью недавних приложений seed-фразу не покажут.
8. Завершение
- Поставить блокировку экрана: PIN или пароль (не графический ключ).
- Отключить «Отладку по USB» и «Для разработчиков», отозвать авторизации отладки. Больше телефон к компьютеру по
adbне подключается. - Создать кошелёк в MetroVault, записать seed-фразу на бумагу и проверить восстановление.
- Передать на компьютер только публичную часть (xpub или дескриптор) QR-кодом и создать watch-only кошелёк.
- Сделать пробную транзакцию на небольшую сумму, сверяя адрес на экране телефона.
Обновлять MetroVault так же: скачать новую версию на компьютере, проверить отпечаток, на время включить отладку и поставить adb install -r. Android не даст поставить обновление, подписанное другим ключом.
9. Ограничения
- Патч безопасности июня 2019 года. С тех пор в Android 9 нашли много уязвимостей, и закрыть их нечем. Защищает только то, что телефон никогда не подключается к сети, и QR-коды остаются единственным каналом обмена.
- Нет StrongBox. Ключи защищены TEE Trusty на том же процессоре, отдельного защищённого чипа нет. При физическом доступе к телефону злоумышленнику нужен PIN, но устойчивость ниже, чем у аппаратного кошелька с защищённым элементом.
- Сброс через recovery стирает кошелёк без PIN: seed-фраза на бумаге — единственная резервная копия.
- Для крупных сумм лучше мультиподпись 2-из-3 на независимых устройствах (например, этот телефон + аппаратный кошелёк + ещё один ключ). MetroVault подписывает свою часть мультиподписи.
Итог
Бюджетный телефон 2019 года оказался неплохим офлайн-подписантом: ключи и проверка PIN работают в доверенной среде Trusty, память зашифрована, загрузчик заблокирован, а MetroVault не имеет даже разрешения на интернет. Главные слабости — старый патч безопасности и отсутствие отдельного защищённого чипа. Поэтому телефон не должен выходить в сеть никогда, а для крупных сумм его лучше использовать как один из ключей мультиподписи.
-
Создано 15.11.2026 14:59:00

-
 Роман Александрович Сахно

Комментарии (0):
Для добавления комментариев надо войти в систему.
Если Вы ещё не зарегистрированы на сайте, то сначала зарегистрируйтесь.